


Table des matières
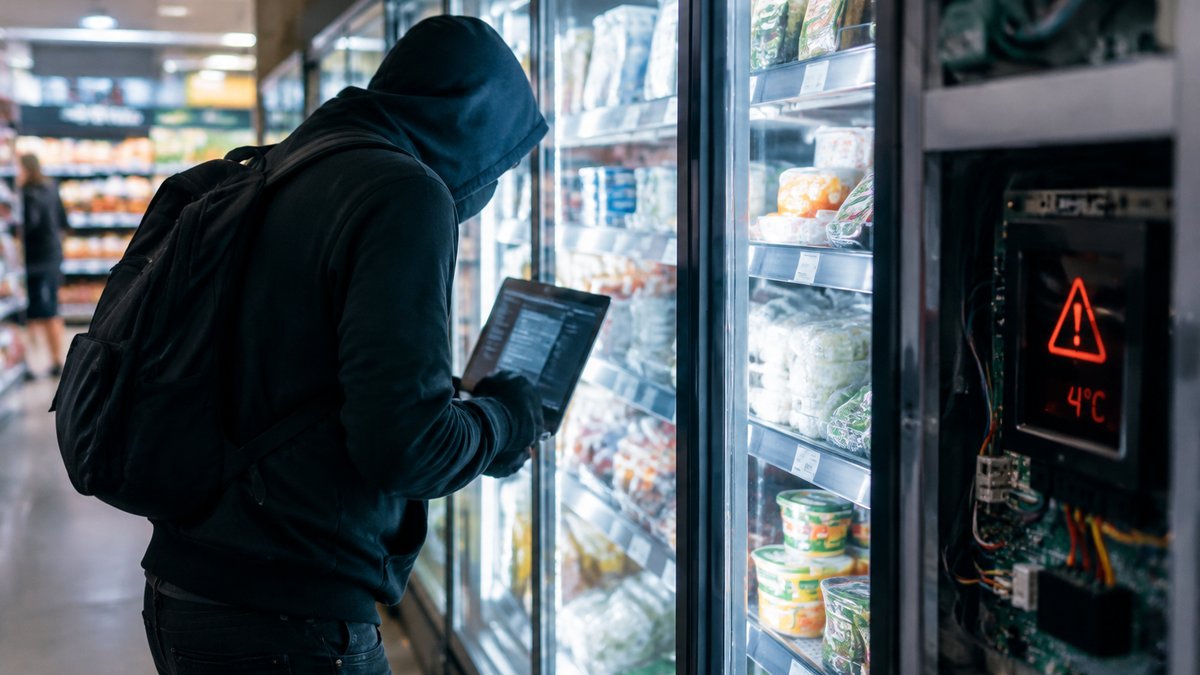
Le récent piratage des réfrigérateurs dans les supermarchés français a suscité l’inquiétude parmi les consommateurs et les professionnels du secteur. Pourtant, derrière cette attaque qui a perturbé les Leclerc, Super U et Intermarché, se cache une réalité bien moins complexe qu’il n’y paraît. Que s’est-il vraiment passé et comment ces cyberattaques auraient-elles pu être évitées ?
L’essentiel à retenir
Imaginez-vous en train de faire vos courses, insouciant, dans votre supermarché préféré. Vous êtes loin de vous douter que derrière les étalages de produits frais, une cyberattaque est en train de se dérouler. Pourtant, c’est exactement ce qui s’est produit dans plusieurs enseignes françaises. Et ce qui est encore plus surprenant, c’est que cette menace aurait pu être facilement évitée avec un minimum de précautions.
Les hackers ont réussi à compromettre les systèmes de réfrigération des supermarchés en exploitant des vulnérabilités bien documentées. Les régulateurs Danfoss, utilisés dans ces installations, ont été poussés à une température de 50°C, une aberration qui aurait pu être évitée si les éditeurs de logiciels avaient appliqué les correctifs nécessaires. Les experts qualifient cette négligence de « niveau zéro de la sécurité ».
Selon Gauthier Avril, cofondateur de Purecontrol, l’attaque ne requérait que des compétences informatiques basiques. Il a comparé l’événement à un « caprice » de pirate, soulignant que n’importe qui avec quelques connaissances en informatique aurait pu réaliser une telle attaque sans grande difficulté. Cette situation met en évidence le manque de vigilance et de mise à jour des systèmes critiques.
Bien que certains aient rapidement pointé du doigt une éventuelle implication de la Russie, Gauthier Avril a expliqué que l’attaque ne correspondait pas au niveau de sophistication attendu d’un acteur étatique. Il a ajouté que les Russes, s’ils étaient impliqués, auraient sûrement déployé des méthodes bien plus avancées.
Cette attaque souligne l’importance d’une vigilance accrue dans la gestion des infrastructures critiques. Les entreprises doivent prendre au sérieux les avertissements des experts en cybersécurité et implémenter les correctifs nécessaires pour éviter de telles brèches. L’incident des supermarchés français pourrait servir de leçon pour d’autres secteurs également vulnérables.
En 2026, les frigos connectés deviennent de plus en plus courants, non seulement dans les commerces mais aussi dans les foyers. La multiplication des objets connectés expose à des risques similaires si les fabricants n’intègrent pas la sécurité dès la conception. Les entreprises de la tech doivent innover pour garantir la protection des consommateurs face à cette nouvelle ère de connectivité omniprésente.
La question de la sécurisation des infrastructures critiques s’impose comme un défi majeur. Des entreprises comme Schneider Electric et Siemens travaillent activement sur des solutions pour renforcer la résilience des systèmes industriels. La collaboration entre les experts en cybersécurité et les fabricants est essentielle pour anticiper et contrer les menaces futures.
Quels supermarchés ont été touchés par le piratage ?
Les enseignes Leclerc, Super U et Intermarché ont été affectées par cette attaque.
Les attaques étaient-elles sophistiquées ?
Non, les attaques ont exploité des failles connues et n’ont pas nécessité de compétences techniques avancées.
Les pirates ont-ils été identifiés ?
Il n’y a pas de preuve claire quant à l’identité des pirates, mais il est peu probable qu’il s’agisse d’un acteur étatique sophistiqué.
Comment éviter de telles attaques à l’avenir ?
Appliquer les correctifs de sécurité et suivre les recommandations des experts en cybersécurité sont des mesures clés pour éviter de telles attaques.