


Table des matières
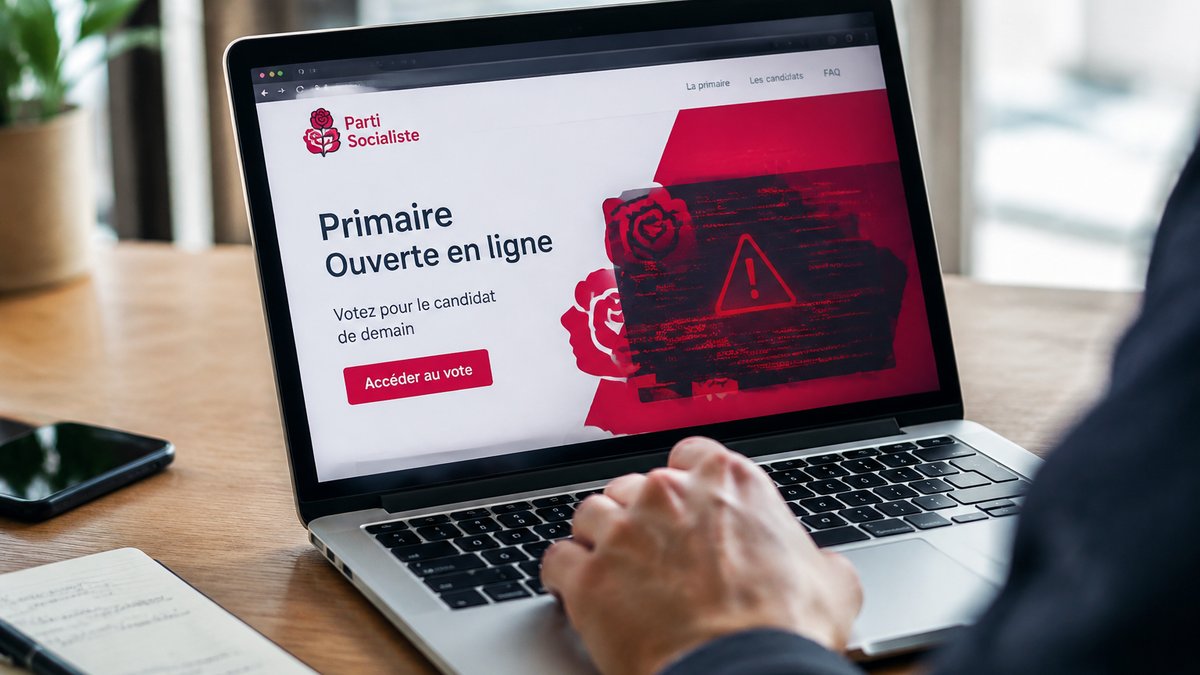
Le premier tour de la primaire socialiste, qui s’est ouvert ce vendredi 9 octobre 2026, a été marqué par une attaque informatique visant la plateforme de vote en ligne. Dès son lancement, cette dernière a été la cible d’une offensive sophistiquée, mettant à mal le déroulement d’un scrutin pourtant crucial pour le Parti Socialiste. Que s’est-il passé et quelles en sont les conséquences ?
L’essentiel à retenir
Vous souvenez-vous de l’époque où les élections se déroulaient exclusivement dans des bureaux de vote physiques, entourées de bulletins en papier ? Le Parti Socialiste, à l’instar de nombreuses organisations, a embrassé le numérique pour ses primaires. Cependant, cette transformation n’est pas sans risques. Vous vous demandez peut-être comment une simple attaque informatique peut bouleverser un scrutin entier. Voici ce qui s’est passé ce vendredi matin.
Dès l’ouverture de la plateforme e-votez, les organisateurs ont constaté une perturbation majeure de leurs services. La cause ? Une attaque par déni de service distribué, ou DDoS, qui surcharge les serveurs de la plateforme par un grand nombre de requêtes simultanées. Ces requêtes, générées par des bots, imitent des électeurs légitimes, saturant ainsi le système et compliquant l’accès des vrais votants.
Bien que l’attaque n’ait pas compromis l’intégrité des votes enregistrés, elle a affecté la disponibilité du service. De nombreux électeurs ont été temporairement bloqués, ce qui pourrait les décourager de voter. Le Parti Socialiste a rapidement réagi en saisissant la justice, tandis que l’ANSSI a été mobilisée pour aider à sécuriser la plateforme.
Les attaques DDoS sont parmi les plus accessibles pour les hackers, souvent réalisées grâce à des réseaux de machines piratées. Cela pose un défi majeur pour les systèmes de vote en ligne, qui doivent constamment évoluer pour se protéger contre ces menaces. Les attaques de ce type visent à semer le doute et décourager les électeurs, même si elles n’altèrent pas le contenu du vote.
Avec l’augmentation des cybermenaces, les entreprises technologiques et les institutions doivent investir dans des solutions de cyberdéfense plus robustes. Le recours à l’intelligence artificielle pour détecter et contrer les attaques en temps réel est une piste prometteuse. En parallèle, la sensibilisation des utilisateurs aux risques numériques reste primordiale.
La transition vers des solutions numériques dans les processus électoraux reflète une modernisation nécessaire, mais qui n’est pas sans défis. Les partis politiques doivent non seulement garantir la sécurité de leurs plateformes, mais également maintenir la confiance des électeurs dans ces systèmes. Le Parti Socialiste n’est pas la première organisation à faire face à de telles difficultés, et il est probable que d’autres suivront.
Qu’est-ce qu’une attaque DDoS ?
Une attaque par déni de service distribué (DDoS) est une tentative de rendre un service en ligne indisponible en le submergeant de trafic provenant de multiples sources. Cela empêche les utilisateurs légitimes d’accéder au service.
Comment le Parti Socialiste a-t-il réagi à cette attaque ?
Le Parti Socialiste a saisi la justice et mobilisé l’ANSSI pour sécuriser la plateforme. Une assistance a été mise en place pour informer les électeurs des démarches à suivre.
Les votes enregistrés ont-ils été affectés par l’attaque ?
Non, l’intégrité des votes n’a pas été compromise. L’attaque a principalement affecté la disponibilité du service, empêchant certains électeurs d’accéder temporairement à la plateforme.
Quelles sont les mesures de prévention contre les attaques DDoS ?
Les mesures incluent l’utilisation de pare-feux, la surveillance en temps réel du trafic réseau, et l’adoption de solutions basées sur l’intelligence artificielle pour détecter et atténuer les attaques dès qu’elles se produisent.